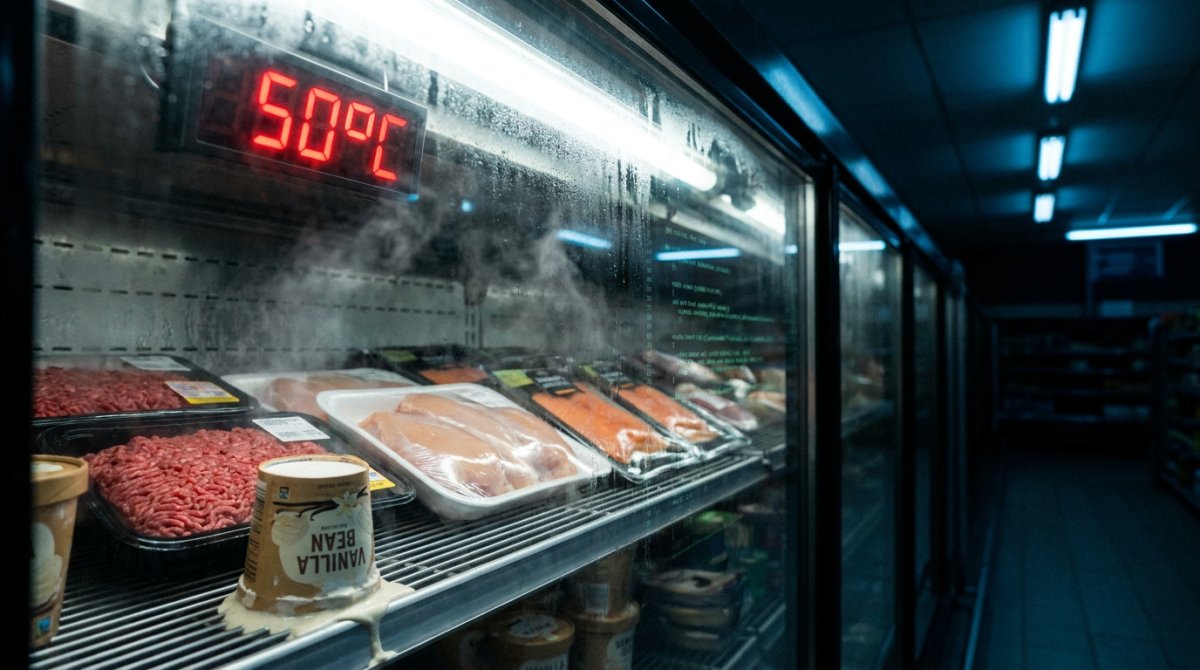
Lundi 12 octobre, 5 heures du matin. Cyril Scheubel, directeur de l'Intermarché de Mirebeau-sur-Bèze, en Côte-d'Or, entre dans son magasin.
« Les frigos ressemblaient à des fours ! »¹
À Rennes, le gérant d'un Carrefour Market a reçu des alertes toute la nuit sur son téléphone. Ses congélateurs étaient programmés à 95 °C².
À Paris, un passant a vu des employés d'Intermarché vider des chariots entiers de nourriture décongelée dans une benne géante. Des pots de glace éventrés jonchaient le trottoir³.
Cette nuit-là, des pirates informatiques ont pris le contrôle, à distance, des frigos et des congélateurs de centaines de supermarchés français : au moins 300 Intermarché et Netto, près d'une centaine de magasins U, 80 Carrefour, des Monoprix, des E.Leclerc⁴.
Chez Intermarché, environ 150 magasins sont restés à 50 °C pendant six heures⁵. Des appareils ont pris feu⁵.
La nuit suivante, ils ont recommencé⁶.
Tout le monde a parlé des pirates. De Danfoss. Des millions d'euros perdus.
Presque personne n'a parlé de la seule question qui compte pour vous et moi :
Et si quelqu'un en avait mangé ?
Six heures dans la zone rouge
Les professionnels de l'alimentation apprennent une règle simple : un aliment frais qui reste plus de deux heures entre 5 et 65 °C devient un aliment à risque⁸. C'est dans cette zone que les bactéries se multiplient.
Six heures. Trois fois plus.
Pensez à ce qui dormait dans ces frigos. De la viande hachée, terrain de prédilection de la bactérie E. coli. Du poulet, que la salmonelle affectionne. Du saumon fumé, du jambon, des plats préparés, où la listeria, la plus mortelle des bactéries alimentaires, se plaît⁸.
Une fois le froid revenu, une barquette réchauffée puis refroidie ressemble à n'importe quelle autre barquette. Même couleur. Même étiquette. Même date.
Rien, absolument rien, ne permet au client de savoir.
Les enseignes assurent avoir jeté tout ce qui était touché. Nous voulons le croire. Mais alors, comment expliquer ceci :
le patron de Coopérative U a lui-même indiqué que seule une minorité de ses magasins attaqués avait dû jeter de la marchandise⁹. Dans les autres, les produits sont restés en rayon. Qui a décidé qu'ils étaient sains ? Sur quelle mesure ?
dans certains magasins, des produits mis à l'abri dans des camions frigorifiques ont été remis en rayon le jour même¹⁰. Qui a vérifié la température de chaque lot ?
Ces décisions ont été prises magasin par magasin, en quelques heures, sans qu'aucun client n'en soit informé.
Cette fois, nous avons eu de la chance. Mais la sécurité sanitaire de millions de familles ne peut pas reposer sur la chance.
Des tonnes de nourriture à la benne
Il y a un autre scandale, que tout le monde a vu mais que personne ne semble mesurer.
À La Haye-du-Puits, dans la Manche, un seul Intermarché a jeté près de 50 mètres cubes de marchandises, pour 100 000 euros, sans pouvoir en donner la moindre partie¹¹. À Wasselonne, en Alsace, un E.Leclerc a perdu 220 000 euros de produits frais et surgelés¹². Deux Intermarché de Haguenau, 270 000 euros¹³.
Multipliez par des centaines de magasins. Les pertes se comptent en dizaines de millions d'euros¹⁴.
Et pendant ce temps ?
Le même jour, le 12 octobre, l'ONG Action contre la faim publiait un rapport : sept millions de Français n'ont plus les moyens de se nourrir suffisamment¹⁵.
Des bennes pleines d'un côté. Des frigos vides de l'autre.
Qui sont ces pirates ? Pourquoi font-ils cela ?
Une semaine après, personne ne le sait.
Pas de revendication. Pas de demande de rançon. Rien. Une source proche de l'enquête confie que les enquêteurs eux-mêmes sont perplexes : d'habitude, les pirates réclament de l'argent ou se vantent de leur coup¹⁶.
Trois pistes sont sur la table :
un État étranger qui teste notre capacité à résister. C'est la piste que privilégient certains experts, faute de revendication¹⁴ ;
des activistes agissant par idéologie¹⁴ ;
ou de simples opportunistes, attirés par la facilité de l'attaque¹⁷.
Un précédent éclaire le mobile. En 2022, au début de la guerre en Ukraine, seize supermarchés russes équipés des mêmes boîtiers avaient été attaqués. La même année, quarante magasins israéliens¹⁸.
Ces attaques ne rapportent pas un centime. Comme le résume un hacker éthique interrogé par Sud Radio, leur but est d'« instiller un peu de chaos »¹⁹. De montrer qu'on peut, d'un clic, vider les rayons frais d'un pays entier.
Et selon l'agence nationale de cybersécurité, les attaques sont probablement toujours en cours²⁰.
Les supermarchés savaient
Voici ce qui m'indigne le plus.
Cette attaque n'avait rien d'un exploit. Les experts l'ont jugée « pas si sophistiquée que ça »². Pour une raison simple : les portes étaient grandes ouvertes.
Le fabricant de ces boîtiers, Danfoss, l'a reconnu lui-même : la plupart des appareils piratés étaient obsolètes et ne recevaient plus aucune mise à jour de sécurité². L'un des modèles est abandonné depuis 2021²¹. Et le fabricant affirme recommander « depuis longtemps » à ses clients de les remplacer²².
Les plus grandes enseignes de France, qui réalisent des milliards d'euros de chiffre d'affaires, ont gardé pendant des années ces boîtiers périmés, branchés sur Internet, aux commandes de nos rayons frais.
Et aujourd'hui ?
Le directeur de l'agence nationale de cybersécurité a appelé à les débrancher d'Internet « en urgence »²⁰. Pourtant, le lendemain de l'attaque, l'agence Reuters en trouvait encore au moins 4 500 visibles en ligne¹⁶. Une autre analyse en dénombre près de 5 000, dont plus de la moitié en France¹⁷.
Combien sont encore branchés ce matin, dans le supermarché où vous faites vos courses ?
Personne ne vous le dira.
Et l'État, dans tout ça ?
Une loi européenne de cybersécurité aurait dû s'appliquer en France depuis deux ans. Elle est bloquée à l'Assemblée nationale.
Pourquoi ? En grande partie à cause d'un seul article, qui interdit d'obliger les messageries à fabriquer un « double des clés » de nos conversations privées²³. Les services de renseignement voudraient ce double des clés. Les spécialistes de la sécurité répondent qu'un double des clés finit toujours par tomber entre de mauvaises mains²⁴.
Vous qui avez signé contre Chat Control, vous connaissez ce combat.
Mais une chose est sûre : nous ne pouvons pas attendre l'État. Aucune loi n'oblige un supermarché à laisser un boîtier périmé aux commandes de son rayon boucherie. C'est un choix. C'est leur choix. C'est donc leur responsabilité.
Comment savoir, en achetant, si le froid a été coupé ?
Aujourd'hui, c'est impossible.
Pourtant, la solution existe depuis plus de trente ans. Dès 1993, Monoprix testait une « puce fraîcheur » : une petite étiquette collée sur les produits frais, qui change de couleur si le produit a eu trop chaud trop longtemps²⁵. Ces indicateurs sont aujourd'hui simples, bon marché, compréhensibles par tous, et font même l'objet d'une norme française²⁶.
Une pastille qui vire au rouge : vous reposez la barquette. C'est tout.
Si une attaque comme celle-ci peut se reproduire demain, et l'agence nationale de cybersécurité dit qu'elle continue, alors le client doit pouvoir savoir. Pas faire confiance. Savoir.
SUPERMARCHÉS : PROTÉGEZ NOS FRIGOS
Adressée à : Monsieur Thierry Cotillard, Président de la Société Les Mousquetaires (Intermarché, Netto) Monsieur Dominique Schelcher, Président-directeur général de Coopérative U Monsieur Alexandre Bompard, Président-directeur général de Carrefour Monsieur Michel-Édouard Leclerc, Président du comité stratégique des centres E.Leclerc et à l'ensemble des dirigeants de la grande distribution française
Messieurs,
Dans la nuit du 11 au 12 octobre 2026, puis la nuit suivante, des pirates ont pris le contrôle des installations frigorifiques de centaines de vos magasins, portant leurs températures jusqu'à 50 °C pendant plusieurs heures.
Selon le fabricant lui-même, la plupart des équipements piratés étaient obsolètes et ne recevaient plus de mises à jour de sécurité depuis des années. Ce risque était connu. Il n'a pas été traité.
Aucune intoxication n'a été signalée à ce jour. Mais les décisions de jeter, de conserver ou de remettre en rayon ont été prises magasin par magasin, sans que vos clients en soient informés. Et selon l'agence nationale de cybersécurité, les attaques se poursuivent probablement.
Vous êtes responsables de la sécurité de ce que vous vendez. Nous vous demandons solennellement :
De débrancher d'Internet, sans délai, tous les systèmes de pilotage du froid de vos magasins, et de remplacer d'ici six mois tous les équipements qui ne reçoivent plus de mises à jour de sécurité.
De publier la liste des magasins touchés les 12 et 13 octobre, et pour chacun : ce qui a été jeté, ce qui a été conservé ou remis en rayon, et sur la base de quels relevés de température.
D'équiper les produits frais les plus sensibles (viande hachée, volaille, poisson, plats préparés, produits laitiers frais) d'indicateurs temps-température permettant à chaque client de vérifier d'un coup d'œil que la chaîne du froid n'a pas été rompue.
De faire contrôler vos installations par un organisme indépendant, et d'en publier les résultats, enseigne par enseigne.
D'informer immédiatement vos clients, en magasin et sur RappelConso, en cas de nouvel incident touchant la chaîne du froid.
D'assumer seuls le coût de ces mesures et des pertes subies, sans le répercuter sur les prix payés par vos clients.
Vous avez su, ces dernières années, investir massivement dans vos applications, vos programmes de fidélité et vos caisses automatiques. Vous pouvez investir pour protéger ce que vos clients mettent dans leur assiette.
Nous avons reçu un avertissement. Nous vous demandons de ne pas attendre le second.
Veuillez recevoir, Messieurs, l'expression de notre considération distinguée.
« "Les frigos ressemblaient à des fours !" : plusieurs Intermarché de Bourgogne ont dû jeter leur nourriture », France 3 Bourgogne-Franche-Comté, octobre 2026 : https://france3-regions.franceinfo.fr/bourgogne-franche-comte/nievre/les-frigos-ressemblaient-a-des-fours-plusieurs-magasins-de-bourgogne-ont-du-jeter-leur-nourriture-apres-la-cyberattaque-3432786.html
« Un piratage "pas si sophistiqué que ça" : ce que l'on sait de la cyberattaque », franceinfo, 13 octobre 2026 : https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/un-piratage-pas-si-sophistique-que-ca-ce-que-l-on-sait-de-la-cyberattaque-qui-a-fait-monter-en-temperature-les-frigos-de-supermarches_8235061.html
Reuters, repris par Radio X, 12 octobre 2026 : https://www.radiox.co.uk/news/uk-world/hackers-heat-french-supermarket-fridges-to-50/
« Des supermarchés français touchés par une cyberattaque inédite » (AFP), Le Monde Informatique, 12 octobre 2026 : https://www.lemondeinformatique.fr/actualites/lire-une-cyberattaque-perturbe-les-installations-frigorifiques-de-centaines-de-supermarches-100850.html
« France – Des réfrigérateurs de centaines de supermarchés déréglés par une cyberattaque », Reuters via Boursorama, 12 octobre 2026 : https://www.boursorama.com/actualites/france-des-refrigerateurs-de-centaines-de-supermarches-deregles-par-une-cyberattaque-aa227efdd150921f52bf52fc945408a0 — et SBS/Reuters (départs de feu) : https://www.sbs.com.au/news/article/hackers-hit-french-store-fridges-sparks-fires/4y35b0buh
« Cyberattaque contre les supermarchés : comment les pirates ont facilement neutralisé les frigos », franceinfo (Leclerc d'Albi touché la seconde nuit) : https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/cyberattaque-contre-les-supermarches-comment-les-pirates-ont-facilement-neutralise-les-frigos_8236084.html
Kohen Avocats, « Cyberattaque des frigos de supermarchés en octobre 2026 : intoxication alimentaire… » (point au 14 octobre) : https://kohenavocats.com/cyberattaque-frigos-supermarches-intoxication-plainte-indemnisation-paris-2026/
Formation HACCP & hygiène alimentaire, module « agents pathogènes », Travail-Industrie : https://travail-industrie.com/nos-formations/formation-haccp-hygiene-alimentaire-agroalimentaire/module/2/chapitre/1
« Frigos à 50 degrés, produits frais jetés : ce que l'on sait », ICI, octobre 2026 : https://www.ici.fr/infos/faits-divers-justice/une-cyberattaque-d-une-extreme-gravite-cible-les-frigos-d-intermarche-de-leclerc-et-du-groupe-u-8217697
Idem.
« "Aujourd'hui, ce sont des frigos. Demain, qu'est-ce que ça peut être ?" : 100 000 euros de marchandises perdues », France 3 Normandie : https://france3-regions.franceinfo.fr/normandie/aujourd-hui-ce-sont-des-frigos-demain-qu-est-ce-que-ca-peut-etre-100-000-euros-de-marchandises-perdues-apres-une-cyberattaque-3433029.html
« Près de 300 magasins touchés par le piratage de leurs systèmes frigorifiques », Journal du Geek, 13 octobre 2026 : https://www.journaldugeek.com/2026/10/13/pres-de-300-magasins-touches-par-le-piratage-de-systemes-frigorifiques-un-cauchemar-pour-la-grande-distribution/
franceinfo, voir note 2.
« "D'une banalité absurde" : le piratage des frigos de supermarchés », L'Usine Nouvelle, 19 octobre 2026 : https://www.usinenouvelle.com/cybersecurite/dune-banalite-absurde-le-piratage-des-frigos-de-supermarches-signal-dune-dette-numerique-qui-saccumule-pour-lindustrie.AJ3VNA6SPRHBRN732HSGPDLELA.html
franceinfo, rubrique Alimentation (rapport Action contre la faim du 12 octobre 2026) : https://www.franceinfo.fr/sante/alimentation/
« Les enquêteurs traquent les pirates des systèmes frigorifiques de supermarchés français, sans revendication » (Reuters), Zonebourse : https://www.zonebourse.com/actualite-bourse/les-enqueteurs-traquent-les-pirates-des-refrigerateurs-de-supermarches-francais-sans-revendication-ce785ddddf81ff27
« Plus de 400 supermarchés piratés, aucune rançon : les dessous d'une cyberattaque », Futura, octobre 2026 : https://www.futura-sciences.com/tech/actualites/cyberattaque-plus-400-supermarches-pirates-aucune-rancon-dessous-cyberattaque-inquiete-jusqua-matignon-138509/
« Frigos de supermarchés piratés : une attaque annoncée depuis 2022 », Ostraca (d'après une note technique de Danfoss d'octobre 2025) : https://ostraca.fr/blog/cyberattaque-frigos-supermarches-danfoss-2026/
« Cyberattaque contre les supermarchés : "C'était d'une facilité déconcertante" », Sud Radio : https://www.sudradio.fr/sud-radio/cyberattaque-contre-les-supermarches-cetait-dune-facilite-deconcertante
« Cyberattaque des frigos de supermarchés : "Des appareils Danfoss exposés sont toujours en ligne" », Tom's Guide, octobre 2026 (alerte CERT-FR et déclaration de Vincent Strubel, directeur général de l'ANSSI) : https://www.tomsguide.fr/cyberattaque-des-frigos-de-supermarches-des-appareils-danfoss-exposes-sont-toujours-en-ligne/
« Attackers Heat French Supermarket Fridges Up to 50°C », The Hacker News, octobre 2026 : https://thehackernews.com/2026/10/attackers-heat-french-supermarket.html
« Les réfrigérateurs de centaines de supermarchés français victimes d'une cyberattaque », France 24, 12 octobre 2026 : https://www.france24.com/fr/france/20261012-des-supermarch%C3%A9s-fran%C3%A7ais-victimes-d-une-cyberattaque-contre-leurs-installations-frigorifiques
« Cybersécurité : la CSNP presse le Parlement d'examiner sans délai le projet de loi de résilience transposant NIS 2 », Banque des Territoires, 18 mars 2026 : https://www.banquedesterritoires.fr/cybersecurite-la-csnp-presse-le-parlement-dexaminer-sans-delai-le-projet-de-loi-de-resilience
« Projet de loi "Résilience et cybersécurité" : "une nécessité vitale" », La Revue Parlementaire : https://www.larevueparlementaire.fr/assemblee-nationale/4366-philippe-latombe-projet-de-loi-resilience-et-cybersecurite-une-necessite-vitale
O. Beyer, « Démarche de la puce fraîcheur Monoprix dans la gestion et la maîtrise de la chaîne du froid », 1993, base documentaire de l'Institut international du froid : https://iifiir.org/en/fridoc/the-quot-freshness-chip-quot-of-monoprix-in-the-management-and-control-of-the-99126
Cemafroid, « Essais de performance des indicateurs et intégrateurs de température pour la chaîne du froid : méthodologie de la norme NF E 18-100 », 2015 : https://cfmetrologie.edpsciences.org/10.1051/metrology/20150015005
Commentaires